

收到一条短地址,却不知道它最终指向哪里;把它放进还原工具,只看到登录页,或者提示无法解析——这时最容易犯的错误,是把工具显示的最后一个地址当作答案。短链接还原的核心是识别访问目标,不是重新生成一个短链接,也不是证明一个网站安全。
先确认自己究竟要找什么
“原链接”可能有三个含义:发送方最初填写的地址、本次访问经过跳转后显示的地址、真正提供业务内容的页面。这三者未必相同。发送方填写的地址本身可能再次跳转;需要登录的内容,也可能先把访客带到身份验证页。
因此,排查前先写清目的:是核对对方声称的服务域名,还是检查自己维护的活动入口?前者通常应先向发送方确认公开目标;后者才适合在有权环境里进一步核对访问过程。不能因为想知道答案,就把来源不明的链接逐个打开。
第一步:判断是否值得继续,而非立刻访问
查看消息来源、上下文和对方能否通过原有可信渠道核实。遇到催促付款、要求提供验证码、安装未知软件或解除所谓账户异常的内容,应停止操作,通过官方网站或已知联系方式核实,而不是继续追踪跳转。
还原网站通常需要接收你提交的短地址,有些地址包含个人访问凭证或仅限内部使用的信息。不要把此类链接交给不明第三方,也不要以为“只查看、不登录”就一定没有风险;请求链接仍可能留下访问记录,或触发特定的一次性处理。
对自己有权维护的链接,可以使用不含真实用户数据的测试样本。对无法确认授权和来源的链接,结论写“目标待核实”,比冒险获得一个看似完整的网址更稳妥。
第二步:把三种现象分开记录
出现新地址,不代表已找到终点。 MDN《HTTP 的重定向》说明,HTTP重定向通过响应状态码与Location响应头引导访问新地址;网页还可能使用HTML或JavaScript实现跳转。因此,仅查看一次响应,可能只看到第一段路径;无法执行页面脚本的工具,也可能停在中间页面。[1]
出现登录页,不代表业务目标就是登录页。 身份验证前后可能是不同页面。此时应记录“未登录状态停留于某服务登录入口”,而不是公布“该短链还原为登录页”。不要在来历不明的页面输入账号密码;有权排查时,也应先确认登录服务的真实身份。
出现错误页,不等于短地址本身必然失效。 短地址服务不可用、目标页删除、临时网络异常、访问环境不支持,都可能让链路无法完成。把问题笼统归结为“还原失败”,会让维护人员找错方向。
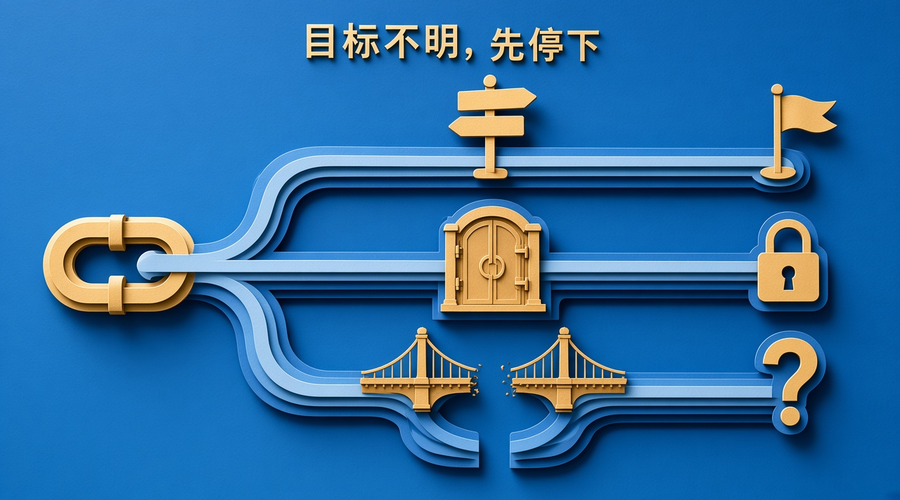
第三步:在获准样本中定位停止位置
如果是本人或团队管理的测试链接,先请维护人提供预期目标域名和页面用途,再记录入口、已观察到的中间提示、最后显示的页面与异常。记录应以必要信息为限,不公开完整访问令牌、用户标识或敏感参数。
有技术人员参与时,可以在授权测试环境核对响应与跳转顺序,判断是否停在HTTP重定向、脚本跳转或登录环节。不要据此扫描陌生地址、批量探测目标,更不要绕过权限、验证码或风险提示。
假如浏览器提示跳转次数过多,应优先核查是否重复经过相同位置。重定向循环可能使访问无法到达最终页面,MDN也列出了这种现象。[1] 此时继续刷新不一定有帮助,应把已知现象交给负责该链路的人处理。
怎样写一个不误导的排查结论
结论至少分成“观察到什么”和“还不能确定什么”。下面是虚构的反馈文案示例,不代表任何真实测试结果:
“在未登录的测试环境中,入口跳转至服务登录页,尚未验证登录后的目标内容。请维护人确认预期页面及访问权限;当前不能据此判断原业务页面已失效。”
若已经看到目标内容,也可以写:“本次授权测试到达预期页面,域名与维护人提供的信息一致;仅反映本次环境,不代表全部用户环境,也不构成安全认证。”这种写法比“已还原,放心点击”更准确。
若无法继续,则反馈停止位置、提示内容和必要的环境说明,请原发送方提供可核实的正式入口。不要通过不断更换还原网站,向更多第三方扩散同一条敏感链接。
还原之后,依然要判断内容是否可信
看见长地址,只是多了一项识别依据。熟悉的域名外观、HTTPS标识或一次正常跳转,都不能单独证明内容真实、经营主体可信或交易安全;也不要只凭地址长短下结论。
趣码已公开的《发布前要做的6项检查》讨论的是生成与发布验收。[2] 本文关注相反方向的目标识别,不把趣码短链服务推断为已提供还原按钮或还原API。是否存在相应能力,仍需明确的产品证据。
最后保留四个判断:来源是否可信,访问是否获准,观察到的是中间页还是业务目标,无法确认时由谁核实。能说明边界的排查结果,才比单纯展开一串网址更有用。
参考资料
[1] MDN:HTTP的重定向,页面标注最后更新于2025年7月4日。
[2] 趣码:长链接怎么变成短链接?发布前要做的6项检查。
【趣码】是一款帮助企业全渠道获客,促进客户裂变自增长的跳转引流工具
 客服微信
 公众号
 微信搜一搜